先说个不太舒服的事实:你的站可能早就在被扫了
Wordfence 的实时统计里有个数字挺扎眼——平均每个 WordPress 站点大约每 28 分钟就会被攻击一次。折算下来,一天有几十次专门针对你的探测请求,内容基本就三类:试密码、翻插件漏洞、找后台入口。2026 年第二季度,他们拦下的暴力破解尝试是182 亿次,涉及 1.06 亿个独立 IP。
更值得琢磨的是漏洞出在哪。2025 年被公开披露的 WordPress 相关漏洞超过 1.1 万个,其中九成以上来自插件和主题,WordPress 核心自己的比例只有 3% 左右。换句话说,绝大多数网站被打穿,不是 WordPress 这个程序不行,是自己装的某个东西拖了后腿。
可现实是,装了安全插件的站点只有一半左右,真正上过 WAF 的不到两成。很多人对"网站防护"的理解,还停留在把密码改复杂一点。
图片来源:网络,版权归原作者所有,侵权请联系删除
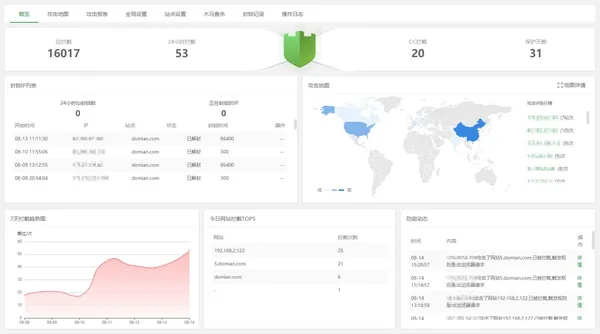
上面这种后台界面,一个跑了半年多的站,总拦截次数已经到了一万六。对多数网站来说,这不是"会不会遇到攻击"的问题,而是"每天都在被拦多少次"的问题。
这类"智能高防插件"实际在防的五件事
一、DDoS 和 CC:难的不是拦,是别误伤
DDoS 是大流量硬砸过来,CC 更阴一些——攻击者用一大堆代理 IP 反复请求某个动态页面,每个请求单看都挺正常,但服务器每次都老老实实去查数据库、渲染页面,CPU 和内存就这么被一点点耗干。
它的表现往往很朴素:负载莫名其妙飙高,网站变慢甚至打不开,重启一下能撑一会儿,过阵子又开始慢。很多人的第一反应是"服务器配置不够",换了一台,问题照旧。
高防插件在这里做的事,是识别异常请求的特征、限制单个 IP 的访问频率,把明显不像真人的请求挡在门外,同时保证正常访客一点感觉都没有。
这句话说起来简单,做起来恰恰是这类插件最难的地方:阈值调紧了,正常用户被误拦;调松了,攻击照旧穿过去。所以看一款插件行不行,别只看它宣称能防什么,要看它拦完之后有没有大量误报。
二、恶意爬虫:一边偷你的内容,一边吃掉你的带宽
得先分清楚,不是所有爬虫都是坏的。Googlebot、Bingbot 这类搜索引擎蜘蛛是客人,得请进来,否则你的文章根本进不了搜索结果。
麻烦的是内容采集爬虫。它把你的文章、图片整站拖走,换个域名发出去,你辛辛苦苦写的东西成了别人的流量。量大起来还会把带宽和数据库连接占满,前台页面加载肉眼可见地变慢。
成熟一点的做法是内置常见恶意爬虫的 User-Agent 黑名单,命中就直接拒掉,同时留出自己添加规则的口子——采集方的 UA 换得很勤,靠一份固定名单不可能一劳永逸,能自己补才是关键。
三、暴力破解:wp-login.php 和 xmlrpc.php 是重灾区
后台登录页是自动化脚本的第一目标。机器人程序按字典不停往 wp-login.php 里灌账号密码组合,速度能到每秒上百次。你的密码但凡跟生日、手机号沾点关系,被撞开只是时间问题。
插件在这里的作用是限制异常登录频率:同一个 IP 短时间内失败太多次,就先拉黑一段时间,让它撞不动。
顺带提一个很多人忽略的入口——xmlrpc.php。这个接口 WordPress 默认开着,本来是给手机端发文工具用的,如今主要被用来做放大攻击和批量试密码。如果你平时不用这类工具,直接把它关掉,省事又安全。
四、IP 白名单:先保证别把你自己关在门外
任何频率限制、任何自动拦截,都存在误伤的可能,而最容易被误伤的人往往就是你——管理员。后台正改着东西,突然被自己的防火墙拦住,那种体验相当糟糕。
所以白名单是个看着不起眼、实际很重要的功能:把自己的固定 IP,还有运维同事、代运营方的 IP 加进去,后台操作完全不受影响。判断一款插件是否成熟,看它有没有认真做这个功能,基本能看出作者是不是真的自己用过。
五、免维护自修复:服务器环境太杂了
同样一套防护逻辑,跑在宝塔面板、原生 Nginx、Apache 或者 IIS 上,配置文件的写法、生效方式、甚至依赖的组件都不一样。对不懂运维的人来说,装完之后要手动改一堆配置,光这一步就能劝退大半。
比较省心的设计是装好自动识别环境,配置被改坏能自己恢复,不用天天盯着面板看。这个功能听着不如"拦截攻击"酷,但对实际使用体验的影响,往往比多两个防护模块更大。
插件只是其中一层,别指望它包打天下
把安全性全押在一个插件上,跟拿一把门锁保护整栋楼差不多。插件跑在应用层,而攻击是从不同高度打进来的。
比较合理的思路是分层:最外面是 CDN 或者云 WAF,在请求到达你服务器之前就把垃圾流量滤掉,服务器压根不用处理;往里是服务器层,管好目录权限、PHP 版本、关掉目录浏览和错误回显;再往里才是 WordPress 应用层,靠插件、两步验证、改后台地址来做加固;最后一层是数据,异地备份。
图片来源:网络,版权归原作者所有,侵权请联系删除
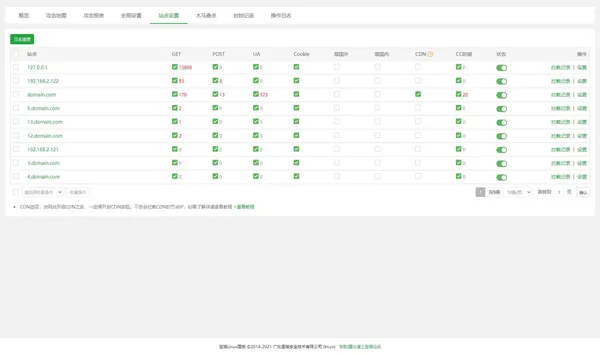
不少防火墙都支持按站点单独配置规则,哪些站开 CC 防御、哪些站走 CDN 模式,可以分开处理——这其实就是在做分层,而不是把所有站点一刀切。
2025 年的攻击类型分布大致是这样:
暴力破解:34%,主要打 wp-login.php 和 xmlrpc.php,靠应用层加网络层拦
SQL 注入:22%,通过表单和 URL 参数,靠 WAF 规则拦
跨站脚本 XSS:19%,多见于评论区、搜索框,同样靠 WAF 规则
文件包含漏洞:11%,出在主题和插件,靠 WAF 加服务器配置
供应链攻击:9%,插件或主题自带后门,得靠代码审计和完整性检查
DDoS / CC:5%,打的是整站可用性,主要靠 CDN 和网络层
看这张分布就明白了:不同攻击得在不同层拦。指望一把门锁解决所有问题,本来就不现实。
高防插件解决的是"应用层每天被扫"这个最日常的问题,至于大流量攻击和数据安全,得交给 CDN 和备份。
不用花钱就能马上做的几件事
改掉默认登录地址,wp-login.php 是自动化脚本的第一目标
管理员账号开两步验证,密码泄露了也进不来
插件和主题及时更新,不用的直接删掉,停用不等于安全
关掉用不上的 xmlrpc.php,顺手限制登录失败次数
目录权限设成 755,文件 644,wp-config.php 收紧到 600
做一份异地备份,真出事的时候,它比任何插件都管用
网站安全这件事,从来不是装个插件就完事的。它是几层防线一起工作,而高防插件负责的是其中最贴近业务、也最容易被忽略的那一层。选插件的时候,与其盯着宣传页上列了多少个防护模块,不如看三点:误拦率低不低、白名单做得细不细、装完需不需要你天天伺候。这三点过关的插件,才值得放在服务器上。
请登录后查阅